
Скопировали адрес, вставили в заявку – а монеты ушли “почти туда же”? Часто виновата подмена адреса кошелька при обмене: клиппер в буфере, адрес-двойник в истории или фейковый сайт. Ниже – чеклист: как проверить адрес перед отправкой крипты и что делать при подозрении на вирус буфера. После гайда вы сверите буфер, UI заявки, сеть и memo до платежа и не будете ждать “возврата” с адреса атакующего.
Быстрый ответ: До заявки и до отправки сверьте адрес посимвольно (начало, середина, конец) с первоисточником: Receive, QR или страница текущего ордера. Не копируйте из истории и не меняйте реквизиты по чату. Несовпадение в блокноте = клиппер: стоп переводов с этого ПК. On-chain перевод необратим – возврат с адреса клиппера себе не обещайте.
В 2026 Microsoft описала crypto-клиппер Trojan:Win32/CryptoBandits.A: вредонос опрашивает буфер примерно каждые 500 мс и часто сохраняет похожие края адреса. Параллельно address poisoning подсовывает двойник в историю кошелька. Для мгновенного обмена это критично: депозит заявки одноразовый, а при Fixed курс держится около 12 минут – сверку нельзя пропускать ради таймера.
1. Разберите три сценария потери адреса
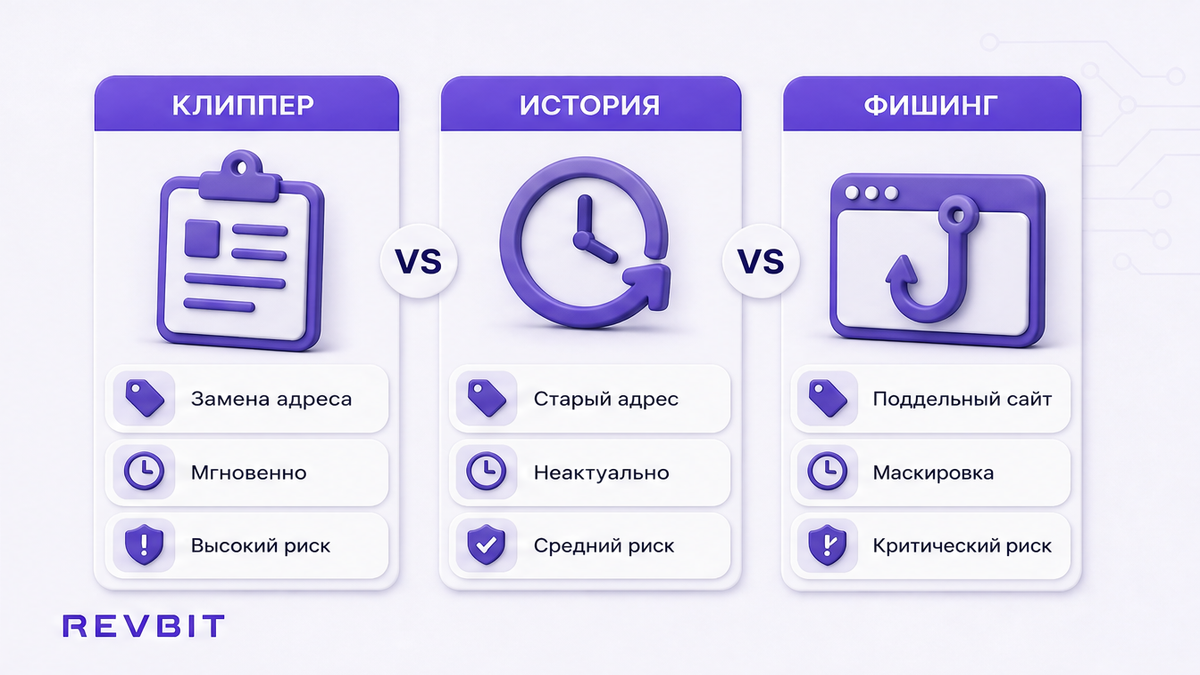
Клиппер, история и фишинг — разные угрозы
Одна боль – “ушло не туда”, три разные механики. Лечение тоже разное.
| Сценарий | Что происходит | Где ловят | Что делать |
|---|---|---|---|
| Клиппер | Вирус подменяет строку в буфере при копировании | ПК / буфер | Тест в блокноте; стоп переводов с заражённого ПК |
| Address poisoning | В историю попадает адрес-двойник с похожими краями | История / Recent | Адрес только из Receive / whitelist; смотреть середину |
| Фишинг / фейк-саппорт | Поддельный сайт или “админ” подсовывает чужие реквизиты | URL, мессенджеры | Только закладка и официальные каналы |
Итоговый вердикт: Клиппер ломает копипаст. Poisoning ломает привычку брать адрес из истории. Фейк-саппорт ломает доверие к чату. Делайте: сначала определите сценарий. Не делайте: не просите обменник “вернуть” монеты с чужого адреса клиппера – это не тот кейс.
Разбор поддельной поддержки – в чеклисте фейковой поддержки обменника. Здесь фокус на буфере и сверке перед свопом.
2. Прогоните быстрый тест буфера до любой заявки
Скопировал, вставил в блокнот, сверил
Клиппер (clipper malware) подменяет криптоадрес в буфере: вы копируете свой, а вставляете чужой. Часто оставляют знакомые первые и последние символы – сверки “краёв” мало. По Microsoft Security Blog (июнь 2026) середину смотреть обязательно.
Цепочка теста:
Сначала откройте блокнот. Затем скопируйте свой адрес из Receive или адресной книги. Потом вставьте и сверьте посимвольно. Несовпадение – стоп отправок с этого компьютера.
- Откройте чистый текстовый файл – не чат и не форму обменника.
- Скопируйте контрольный адрес из Receive, QR или whitelist.
- Вставьте в файл и сравните с экраном кошелька: начало, середина, конец.
- Повторите копирование ещё раз – клиппер часто срабатывает при каждом копировании.
- Любое расхождение: устройство скомпрометировано, заявку и отправку с этого ПК не делайте.
Делайте: тест буфера в начале сессии, особенно после чужих флешек (в отчёте Microsoft – вредоносные .lnk на USB). Не делайте: не копируйте “для скорости” адрес из старой истории – это уже зона poisoning.
3. Перед заявкой возьмите адрес только из UI и сверьте сеть с memo
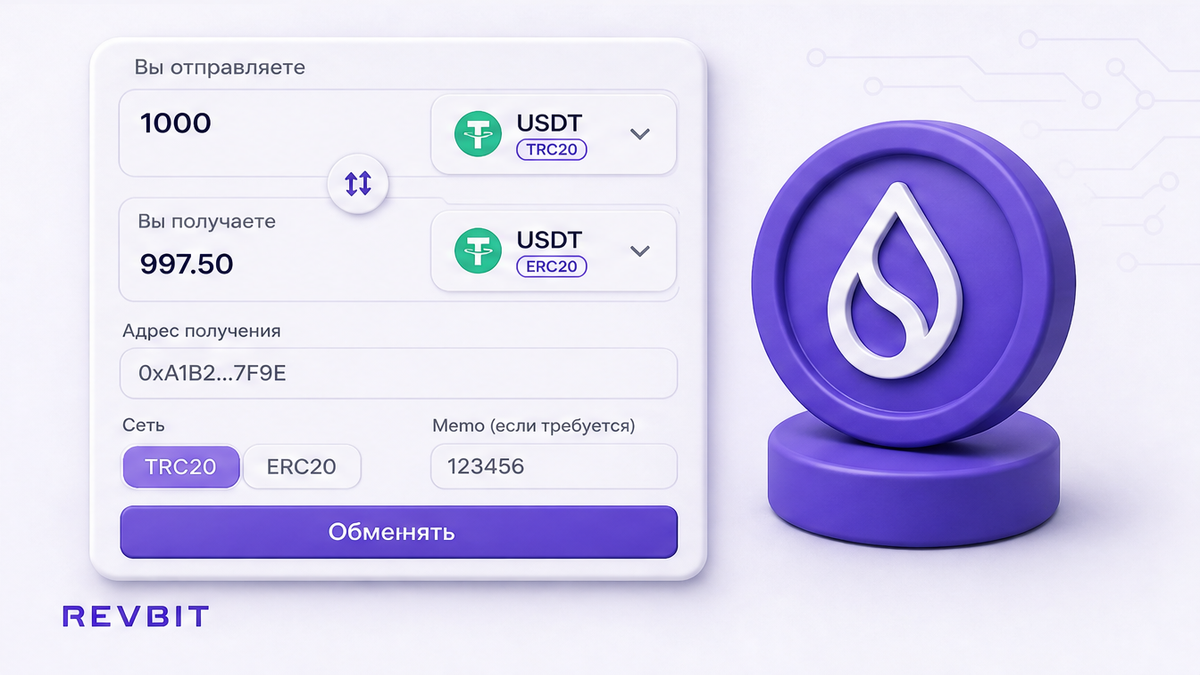
Адрес из UI заявки, сеть и memo рядом
В обменнике два адреса. Первый – куда сервис шлёт вам выплату. Второй – депозит заявки, куда платите вы. Оба сверяйте с первоисточником, не с перепиской.
- Откройте сайт из закладки, не из рекламы и не из ссылки в мессенджере.
- Вставьте адрес выплаты только из Receive / QR / whitelist.
- Сверьте полный адрес в форме с первоисточником, включая середину.
- Проверьте сеть отдельно: TRC-20 (Tron) и ERC-20 (Ethereum) для USDT – разные “рельсы”; на RevBit для USDT по умолчанию часто TRC20, ERC20 выбирайте явно.
- Если нужен memo / destination tag (“номер квартиры” к адресу, типично XRP, XLM, TON) – берите его из UI кошелька.
- Создайте заявку и копируйте депозит только со страницы текущего ордера.
Адрес заявки одноразовый: одна сумма, один платёж, без старых депозитов. Fixed rate – около 12 минут окна при 1% + network fee; Floating – 0.5% + network. Делайте: сверяйте быстро, но не жертвуйте серединой ради таймера. Не делайте: не берите адрес из Recent и не меняйте реквизиты по просьбе из Telegram вне официальных каналов.
Как создать обмен с нуля – в гайде по обмену в обменнике. Когда адрес сверен, откройте виджет на главной RevBit.
4. Перед отправкой сверьте депозит ещё раз и сделайте тест
Частая ошибка: сверили адрес в форме, а в Send вставили уже из буфера или из истории теста. Повторите сверку в момент платежа.
- Сравните депозит на экране ордера с полем Send в кошельке.
- На аппаратном кошельке подтверждайте адрес на экране устройства, не только на мониторе ПК.
- Для крупной суммы сначала отправьте тестовый перевод малой суммой на адрес из первоисточника.
- Дождитесь зачисления и TxID (хеш транзакции – “номер накладной” в блокчейне).
- Основную сумму копируйте снова из UI текущей заявки, не из истории теста.
Почему тест часто “обманывает”: малая сумма дошла, а крупную потом взяли из истории – и попали на двойник. Тест полезен только если каждый раз возвращаетесь к первоисточнику.
Делайте: двойная сверка и тест перед крупным свопом. Подробнее – в гайде про тестовый обмен перед крупным переводом. Не делайте: не ускоряйте Fixed ценой пропуска середины и не верьте только префиксу вроде “bc1q…” или “T…”.
5. Если адрес уже подменён – остановите переводы и не догоняйте
Другой адрес в блокноте, чужой депозит в Send или двойник в истории – сначала безопасность устройства.
- Остановите исходящие переводы с этого компьютера.
- Не шлите “догоняющий” платёж – второй перевод тоже может уйти атакующему.
- Не вводите seed (12/24 слова) на этом ПК: семейство CryptoBandits умеет и красть сиды.
- Очистите или переустановите систему; новые кошельки – только на чистом устройстве.
- Оставшиеся активы выводите с чистого окружения после сверки на экране hardware-кошелька.
Подтверждённый on-chain перевод на адрес атакующего необратим. Обменник не откатит чужой кошелёк клиппера. Официальная поддержка (live chat или support@revbit.net, /ru/support) нужна, если депозит ушёл на адрес сервиса с ошибкой memo, сети или адреса по Terms – это другой сценарий.
Terms 2.12: ошибка memo/tag, неверная сеть или некорректный адрес – риск безвозвратной потери; recovery может стоить 5% (минимум 20 USD, сумма больше 30 USD), review до 14 дней, отказ возможен. Это про депозит сервиса, не про возврат с адреса клиппера. Претензии по заявкам – 7 рабочих дней на официальный email; спор по выплате – 6 часов после завершения.
Делайте: стоп, чистка, чистый девайс, официальный канал только по своему ордеру. Не делайте: не платите “админу” из мессенджера “за возврат”; Telegram https://t.me/revbit – не место для seed и не замена чата на сайте.
Что сделать перед следующим обменом
- Прогоните тест буфера в блокноте.
- Откройте обменник из закладки и возьмите адрес из Receive / QR / whitelist.
- Сверьте полный адрес, сеть и memo, затем создайте заявку.
- Перед Send ещё раз сверьте депозит ордера; на hardware – на экране устройства.
- Для крупной суммы сделайте тест и копируйте основную сумму снова из первоисточника.
Когда чеклист пройден, создайте обмен в виджете RevBit. На главной указано среднее время около 2 минут – это ориентир homepage, не повод пропускать сверку.
Частые вопросы
Как понять, что на компьютере клиппер?
Скопируйте свой адрес из Receive, вставьте в блокнот и сравните с экраном кошелька посимвольно. Расхождение – признак подмены буфера. Пока ПК не очищен, заявки и отправки с него не делайте.
Достаточно ли сверять первые и последние символы адреса?
Нет. Клипперы и poisoning часто оставляют похожие края и меняют середину. Смотрите начало, середину и конец – лучше полная сверка с первоисточником.
Можно ли копировать адрес депозита из истории прошлой заявки?
Нет. Депозит заявки одноразовый. Берите его только со страницы текущего ордера. История и Recent – зона риска адреса-двойника.
Защищает ли аппаратный кошелёк от клиппера?
Только если подтверждаете адрес на экране устройства. Если жмёте Confirm по монитору ПК, клиппер всё равно может подставить чужой адрес.
Что делать, если уже отправили на подменённый адрес?
Остановите новые переводы, не шлите “догоняющий” платёж, очистите ОС. On-chain перевод на адрес атакующего обычно необратим. По своему ордеру на сервисе пишите только в официальный support с ID и TxID.
Вернёт ли обменник деньги, если адрес подменил вирус?
Не ждите возврат с кошелька атакующего. Terms 2.12 про recovery memo/сети – про депозит сервиса с ошибкой реквизитов, не про кражу клиппером. Это разные сценарии.
Нужен ли тестовый перевод перед крупным обменом?
Да, если сумма значимая: малая сумма, ожидание зачисления, затем основная снова из первоисточника. Тест бесполезен, если крупный перевод потом копируют из истории.